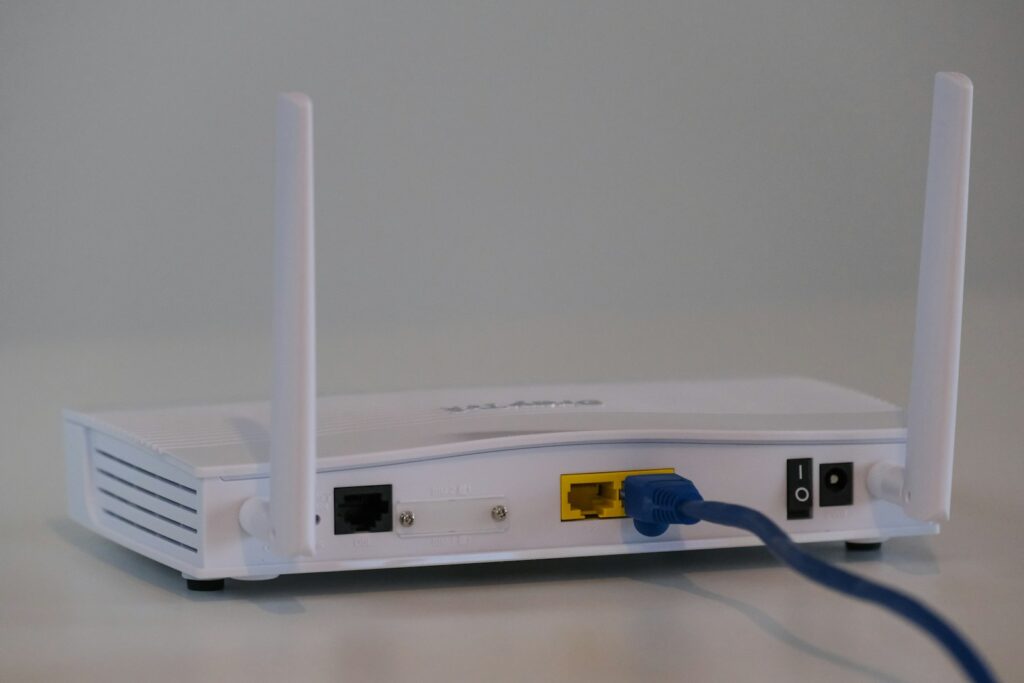
WPS è quella sigla stampata vicino a un tastino sul retro di tanti router: lo premi, premi lo stesso tasto sulla stampante o sul ripetitore, e il collegamento al Wi‑Fi si fa da solo, senza digitare la password. Comodo. Solo che il 16 ottobre 2026 un ricercatore ha mostrato che, su moltissimi router con chip Broadcom, proprio il pezzo di software che gestisce quel tasto si può usare per prendere il controllo del router. Da fuori casa. Senza conoscere la password del Wi‑Fi.
La notizia ha girato su tutti i siti specializzati della settimana, da IlSoftware.it a PCWorld. Qui te la racconto senza paroloni: cosa è successo davvero, cosa è confermato e cosa no, come capire se il tuo router è a rischio e cosa conviene fare. Alla fine, come sempre, vediamo cosa cambia per chi vive o lavora in Sardegna.
💡 In breve: un difetto nel software WPS di Broadcom, presente almeno dal 2010, permette a chi è nel raggio del tuo Wi‑Fi di attaccare il router senza password. Non c’è un elenco completo dei modelli coinvolti, Broadcom non ha assegnato un codice CVE e, secondo il ricercatore, spegnere il WPS dal menu potrebbe non bastare. La mossa sensata è controllare marca, modello e anno del router e, se è vecchio, chiedere al fornitore o sostituirlo.
In questo articolo
Cosa è successo: il bug WPS scoperto dopo 16 anni
Il protagonista è Quentin Kaiser, un ricercatore di sicurezza che ha presentato il suo lavoro alla conferenza Hexacon il 16 ottobre 2026. Ha dato al problema un nome facile da ricordare, WPSplinter, e ha pubblicato tutto sul suo sito: spiegazione, elenco dei dispositivi noti e strumenti per riconoscerli.
Il succo è questo. Dentro tantissimi router c’è un chip Broadcom, e insieme al chip il produttore riceve da Broadcom un pacchetto di software già pronto. Una parte di quel software si occupa del collegamento rapido. Kaiser ha scoperto che questa parte, quando riceve certi messaggi costruiti apposta, li rimette insieme senza controllare quanto sono lunghi. Il risultato è che i dati “debordano” e vanno a sporcare la memoria del router.
Detta così sembra una cosa da laboratorio. Ma chi sa sfruttare questo errore può leggere dati che non dovrebbe vedere e, nei casi peggiori, far girare sul router un programma suo. Che tradotto vuol dire: comandare il router al posto tuo.
Kaiser lo ha dimostrato dal vivo su due modem di operatori belgi. Secondo quanto riporta Techzine, su un modello è riuscito a tirare fuori la password del Wi‑Fi e a entrare nella rete; sull’altro ha ottenuto il controllo completo del dispositivo, tutto passando solo dalle onde radio.
La parte che fa arrabbiare è la storia. Il difetto c’è almeno dal 2010. Nel 2018 Broadcom aveva fatto una correzione parziale e consigliato ai produttori di passare a un altro software. A luglio 2026 Kaiser ha segnalato di nuovo il problema, dando 90 giorni di tempo. Al 15 ottobre, nessuno dei dispositivi che aveva provato era stato aggiornato.
E Broadcom? Ha risposto che quel software è vecchio e fuori dal periodo di supporto, e non ha chiesto un codice CVE, cioè il “numero di targa” che si dà alle vulnerabilità per tracciarle. Senza quel codice molti produttori non se ne accorgono nemmeno, ed è proprio quello che Kaiser contesta.
Cos’è il WPS, in parole semplici
Facciamo un passo indietro, per chi non ne ha mai sentito parlare. Il WPS (Wi‑Fi Protected Setup) è un sistema inventato dalla Wi‑Fi Alliance per collegare i dispositivi al Wi‑Fi senza scrivere la password. Pensalo come il citofono con apertura automatica: invece di cercare le chiavi, suoni e qualcuno ti apre.
Ci sono due modi principali per usarlo. Il primo è il tasto: premi il pulsante WPS sul router, entro un paio di minuti premi quello sulla stampante, e i due si mettono d’accordo da soli. Il secondo è il PIN: un codice di 8 cifre, spesso stampato sull’etichetta sotto il router, da inserire sul dispositivo che vuoi collegare.
È comodissimo per le cose senza tastiera: stampanti, ripetitori, qualche telecamera, i vecchi decoder. Ed è per questo che quasi tutti i router di casa ce l’hanno, spesso acceso di fabbrica, anche se nessuno lo usa mai.
Ecco il punto che a molti sfugge: anche se tu il tasto WPS non l’hai mai premuto, il router resta comunque “in ascolto” di chi vuole collegarsi così. È come un portone con il citofono sempre acceso: tu magari non lo usi, ma chiunque passi per strada può suonare. E se il citofono ha un difetto, il problema ce l’hai anche se non hai mai aperto a nessuno.
Il WPS non è nuovo ai guai. Già nel 2011 si scoprì che il PIN si poteva indovinare in poche ore, e nel 2014 arrivò un attacco ancora più rapido, chiamato Pixie Dust. Ne parlo meglio nella sezione tecnica. Per questo, da anni, chi fa il mio mestiere consiglia di spegnerlo se non serve.
Perché questa volta è diverso
Con i vecchi problemi del WPS c’era una soluzione semplice: entri nel pannello del router, togli la spunta, fine. Questa volta non è detto che basti, e qui sta la vera novità.
Kaiser, sul suo sito, scrive chiaramente di non dare per scontato che disattivare il WPS dalle impostazioni elimini il pezzo di software difettoso. In pratica il “citofono” potrebbe restare acceso dentro, anche se tu dal menu hai spento la lucina. Lo riporta anche PCWorld. Dico “potrebbe” perché, ad oggi, nessun produttore ha confermato o smentito modello per modello.
Un’altra differenza: per attaccare non serve conoscere la password del Wi‑Fi e non serve nemmeno completare il collegamento. Basta essere nel raggio del segnale. Secondo quanto riportato da Techzine, il ricercatore sostiene che l’attacco funziona anche a distanze maggiori di quanto si pensi.
Terzo punto, quello più antipatico: per molti router vecchi l’aggiornamento non arriverà mai. Broadcom stessa dice che dal 2018 ha sostituito quel software, e che i prodotti più datati potrebbero non avere una strada per essere corretti. Se il produttore ha smesso di aggiornare il tuo modello, sei tu che devi decidere cosa fare.
⚠️ Attenzione: in rete leggerai anche che il bug WPS è “già sfruttato in massa dai criminali”. Al momento non ci sono conferme ufficiali di attacchi reali: le analisi più prudenti, come quella di The Hack Academy, parlano di dimostrazioni in laboratorio e di stime, non di casi documentati. Niente panico, quindi. Ma nemmeno far finta di niente.
Quali router sono coinvolti
Qui serve onestà: un elenco completo non esiste. Kaiser ha pubblicato una lista di modelli noti e la aggiorna su GitHub, ma lui stesso dice che non è esaustiva e che la situazione cambia a seconda della revisione hardware e del firmware.
Nella lista compaiono marchi molto diffusi anche in Italia: tra gli altri ASUS, D‑Link, Netgear, TP‑Link, Huawei, ZTE, Sagemcom, Actiontec e ARRIS. Ci sono poi diversi modem forniti da operatori stranieri, americani, tedeschi, spagnoli e belgi. Attenzione però: “c’è il marchio” non vuol dire “tutti i router di quel marchio”. Contano il modello preciso, il chip e il software che ci gira sopra.
Le famiglie di chip citate sono quelle Broadcom BCM3380, BCM3383, BCM33834, BCM3390, BCM63xx, BCM65xx e BCM68xx. Sono sigle che a casa nessuno conosce, e che di solito non trovi nemmeno sull’etichetta. Per questo il consiglio pratico è partire da marca, modello e anno di produzione.
E i modem degli operatori italiani? Nelle fonti che ho letto finora non c’è nessun operatore italiano confermato. Questo non vuol dire che in Italia siamo tranquilli: vuol dire solo che nessuno lo ha ancora verificato pubblicamente. Molti modem “dell’operatore” sono costruiti proprio dai marchi della lista.
Una cosa la posso dire per esperienza: i router più a rischio sono quelli vecchi, dimenticati, che nessuno aggiorna da anni. Quello della seconda casa, quello in magazzino, quello che fa da “ponte” in cantina. È una situazione che trovo spesso, e di solito il proprietario non ricorda nemmeno la password per entrarci.
Router con WPS: cosa fare adesso
Bene, passiamo alla pratica. Non serve essere tecnici per fare i primi controlli: bastano dieci minuti e il telefono per fotografare l’etichetta del router.
- Guarda l’etichetta. Sotto o dietro il router trovi marca, modello e spesso la data o il lotto di produzione. Fotografala: ti servirà per tutto il resto.
- Il router è tuo o dell’operatore? Se te l’ha dato l’operatore, gli aggiornamenti li fa (o dovrebbe farli) lui. Chiama l’assistenza e chiedi esplicitamente se il tuo modello è interessato dal bug WPS di Broadcom chiamato WPSplinter.
- Se il router l’hai comprato tu, vai sul sito del produttore, nella pagina di supporto del tuo modello. Controlla se c’è un firmware recente e se il modello è ancora supportato o è “fine vita”.
- Aggiorna il firmware se c’è una versione nuova. Su molti router si fa dall’app o dal pannello in due clic. Se non sai entrare nel pannello, leggi la nostra guida al router nella wiki.
- Spegni comunque il WPS se non lo usi. Come abbiamo visto, potrebbe non chiudere del tutto questo buco, ma chiude quelli vecchi (PIN e Pixie Dust) e non ti costa nulla. Per collegare la stampante userai la password, una volta sola.
- Controlla chi è collegato. Se vedi dispositivi che non riconosci, cambia la password del Wi‑Fi. Ti spiego come fare in come vedere chi è collegato al Wi‑Fi.
- Se il router è vecchio e senza aggiornamenti, sostituiscilo. Non è un capriccio: un router che non riceve più correzioni è come una serratura che non si può più cambiare. Già che ci sei, scegli un modello che supporti WPA3 (ne parlo in WPA2 o WPA3).
Se ti stai chiedendo “e il ripetitore?”, la risposta è: vale lo stesso discorso. Anche ripetitori ed extender spesso hanno lo stesso tasto e chip delle stesse famiglie. Ne ho parlato in perché l’extender Wi‑Fi dimezza la velocità, e gli errori di configurazione più comuni li trovi in i 7 errori Wi‑Fi più comuni nelle case.
💡 Consiglio pratico: quando chiami l’assistenza dell’operatore o del produttore, dai sempre modello e anno del router e cita il nome “WPSplinter” o “vulnerabilità WPS Broadcom di ottobre 2026”. Una domanda precisa ottiene una risposta precisa; un generico “il mio router è sicuro?” di solito no.
🔧 SEZIONE TECNICA – per addetti ai lavori
Se non sei del mestiere puoi saltarla: la parte pratica è subito dopo.
Dove sta il difetto
Il bug è nel vecchio WPS Monitor di Broadcom, sia su piattaforme eCos sia su Linux. Durante lo scambio EAP‑WSC, i messaggi possono arrivare frammentati; il codice li riassembla in un buffer senza limitare la dimensione totale a quella del buffer di destinazione. È una corruzione di memoria pre‑autenticazione: l’attaccante non deve conoscere la PSK e non deve completare l’enrollment.
Il ricercatore ha mostrato sia una lettura controllata di memoria (information disclosure) sia l’esecuzione di codice arbitrario. Nella dimostrazione su un modem Orange Belgium lo shellcode leggeva la PSK dalla NVRAM e la rimandava via 802.11; su un modem Proximus ha ottenuto una reverse shell sempre via frame 802.11, senza server esterni.
Chipset e stato delle correzioni
| Piattaforma | Famiglie citate | Situazione |
|---|---|---|
| eCos | BCM3380, BCM3383, BCM33834 | Probabile assenza di una via di aggiornamento |
| Linux | BCM3390, BCM63xx, BCM65xx, BCM68xx | Dipende dall’OEM: correzione se si passa a hostapd |
Broadcom indica di aver sostituito WPS Monitor con hostapd dal 2018. Non è stato assegnato un CVE: Broadcom è essa stessa CNA e ha rifiutato, e il CERT/CC ha chiuso la segnalazione il 4 agosto. Senza CVE, scanner e sistemi di gestione delle vulnerabilità non segnalano il problema, e molti OEM non lo hanno tracciato.
Le vulnerabilità WPS nel tempo
| Anno | Attacco | Cosa sfrutta |
|---|---|---|
| 2011 | Brute force del PIN (Viehböck) | Il PIN è verificato in due metà: bastano al massimo 11.000 tentativi |
| 2014 | Pixie Dust (Bongard) | Nonce E‑S1/E‑S2 poco casuali in varie implementazioni, Broadcom compresa |
| 2026 | WPSplinter (Kaiser) | Riassemblaggio dei frammenti EAP‑WPS senza limite di lunghezza |
Fonti per lo storico: voce Wikipedia sul Wi‑Fi Protected Setup e la pagina del ricercatore.
Cosa può fare un installatore
- Inventario: marca, modello, revisione hardware e firmware di router, CPE e AP sotto contratto.
- Kaiser rende disponibili su GitHub uno script di fingerprinting via radio e regole YARA per analizzare firmware estratti: utili per il triage, da usare solo su apparati propri o dei clienti, con autorizzazione.
- Dove il CPE dell’operatore non è aggiornabile, valutare un router proprio a valle con radio dell’operatore spente, o un access point separato con la funzione disattivata.
- Segmentare: rete ospiti, VLAN per telecamere e IoT, gestione remota disattivata sul WAN.
Per le aziende: il router vecchio è una porta sul retro
Se hai un negozio, uno studio o un’azienda, il discorso pesa di più. Chi prende il controllo del router si trova “dentro” la tua rete: gestionale, computer, cassa, telecamere, NAS con i documenti. Non serve che entri dalla porta principale, se c’è una finestra aperta sul retro.
In tante piccole aziende la rete è cresciuta a pezzi: il modem dell’operatore, un vecchio router messo in magazzino per coprire il piazzale, un ripetitore comprato al volo. Ognuno con le impostazioni di fabbrica e nessuno che li aggiorna. È il terreno ideale per un problema come questo.
La soluzione non è comprare l’apparato più costoso. È avere una rete fatta con criterio: apparati che ricevono aggiornamenti, Wi‑Fi ospiti separato dal Wi‑Fi aziendale, telecamere su una rete loro, e qualcuno che ogni tanto controlla. Se vuoi capire come la impostiamo noi, guarda la pagina sulle reti aziendali e quella sulla manutenzione annuale.
Un’ultima cosa per chi ha clienti che si collegano al Wi‑Fi: bar, ristoranti, B&B. In questi posti, per definizione, persone sconosciute stanno per ore nel raggio del tuo segnale. Non è un motivo per spegnere il Wi‑Fi ospiti, anzi. È un motivo in più per avere apparati aggiornati e una rete ospiti ben separata.
E in Sardegna cosa cambia?
La vulnerabilità è la stessa a Cagliari come a Bruxelles. Ma ci sono alcune abitudini, qui da noi, che rendono il discorso più concreto.
Le seconde case. In Sardegna ce ne sono tantissime, e spesso hanno un router acceso tutto l’anno per le telecamere o l’allarme, ma usato davvero solo d’estate. Nessuno lo aggiorna, nessuno ci entra, e d’inverno intorno non c’è nessuno a notare movimenti strani. Se hai una casa al mare connessa, questo è il primo apparato da controllare. Ne parliamo anche nella pagina seconda casa connessa.
Le strutture ricettive. B&B, affittacamere, agriturismi: d’estate decine di ospiti diversi stanno nel raggio del Wi‑Fi. Spesso la rete è fatta con il router dell’operatore più qualche ripetitore. È esattamente il caso in cui conviene separare bene la rete ospiti e usare apparati che si aggiornano. Trovi come lavoriamo nella pagina strutture ricettive.
Le campagne e i paesi piccoli. Dove arriva FWA o satellite, spesso c’è un router “di casa” a valle dell’antenna, magari comprato anni fa. Il problema non riguarda l’antenna o la parabola in sé, ma proprio quel router che distribuisce il Wi‑Fi in casa o in azienda. Vale la pena dargli un’occhiata, soprattutto se ha più di qualche anno.
Il WPS sui ripetitori. Nelle case in pietra, con muri spessi, i ripetitori sono la regola, e quasi tutti sono stati collegati premendo il tasto WPS. Il che vuol dire che la funzione su quei router è rimasta accesa da allora. Anche qui, controllo e, se si può, spegnimento.
Non c’è, ad oggi, nessuna notizia di attacchi in Sardegna legati a questo difetto, e non voglio crearne di immaginari. Ma è il classico problema che si risolve meglio con calma oggi che di corsa domani. Se non sai da dove iniziare, ci pensiamo noi: facciamo assistenza tecnica e controlli delle reti Wi‑Fi in tutta l’isola.
👷 Il parere del tecnico
Il WPS io lo spengo quasi sempre, da anni, e questa notizia mi dà un motivo in più. Ma la lezione vera è un’altra: un router non è un elettrodomestico da dimenticare dietro il mobile. Ha un software, quel software invecchia, e quando il produttore smette di aggiornarlo è ora di cambiarlo. Se non sai quanti anni ha il tuo, è già una risposta. — Gianfranco Grassi, Internet Ovunque Sardegna
Il sondaggio della settimana
Domande frequenti sul WPS
Cos’è WPSplinter?
È il nome dato dal ricercatore Quentin Kaiser a un difetto nel vecchio software WPS di Broadcom, presentato il 16 ottobre 2026. Permette a chi è nel raggio del Wi‑Fi di corrompere la memoria del router e, nei casi peggiori, prenderne il controllo, senza conoscere la password.
Se spengo il WPS sono al sicuro?
Non è garantito. Secondo il ricercatore, sui modelli coinvolti disattivare il WPS dal menu potrebbe non eliminare il software difettoso. Spegnerlo resta utile contro le vecchie vulnerabilità, ma la soluzione vera è un firmware corretto o un router nuovo.
Come faccio a sapere se il mio router è coinvolto?
Non esiste un elenco completo. Annota marca, modello e anno dall’etichetta, controlla la pagina di supporto del produttore e, se il router è dell’operatore, chiedi direttamente all’assistenza citando la vulnerabilità WPS di Broadcom.
I router degli operatori italiani sono nella lista?
Nelle fonti pubblicate finora non compare nessun operatore italiano confermato. Però molti marchi della lista vendono anche in Italia, quindi l’unico modo per esserne certi è chiedere al proprio operatore o al produttore.
Posso usare la stampante senza WPS?
Sì. Quasi tutte le stampanti Wi‑Fi permettono di inserire la password di rete dal display o dall’app del produttore. Lo fai una volta e poi la funzione sul router può restare spenta.
Non sai se il tuo router è da aggiornare o da cambiare?
Controlliamo router, ripetitori e reti Wi‑Fi di case e aziende in tutta la Sardegna. Preventivo gratuito.
Scopri le reti Wi‑Fi IoS → · Scrivici su WhatsApp · 📞 320 539 9000